Dzięki zabiegom Google, aby Internet był coraz bezpieczniejszym miejscem, certyfikaty SSL stają się standardem.
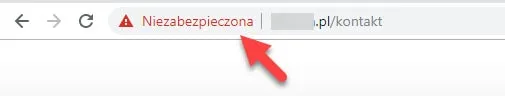
Każda nowa strona ma praktycznie w standardzie certyfikat SSL. Zwiększa to bezpieczeństwo przesyłanych danych, ale również pozytywnie wpływa na widoczność domeny w wyszukiwarce Google. Choć nie jest to kluczowy czynnik, warto o niego zadbać.
Od dłuższego czasu na rynku dostępne są darmowe certyfikaty SSL. Najpopularniejszym jest Let’s Encrypt. Otrzymuję wiele zapytań o ich zastosowanie i postanowiłem zebrać w jednym miejscu najczęściej poruszane kwestie.
Czy darmowy certyfikat SSL jest tak samo bezpieczny jak płatny?
Pominę tłumaczenie poziomu szyfrowania i uproszczę maksymalnie temat. Odpowiedź brzmi: tak, darmowy certyfikat SSL Let’s Encrypt jest tak samo bezpieczny pod kątem szyfrowania połączenia jak najpopularniejsze (najtańsze) certyfikaty komercyjne. Droższe certyfikaty nie dają mocniejszego szyfrowania: typy certyfikatów (DV, OV, EV) różnią się sposobem weryfikacji właściciela, nie siłą szyfrowania.
Czy darmowy certyfikat SSL jest zgody z RODO?
Słynne RODO, czyli rozporządzenie o ochronie danych osobowych nie definiuje w żaden sposób kwestii certyfikatu SSL. Narzuca się jedynie odpowiednie zabezpieczenie danych osobowych i sposób ich transmisji. Jak już wcześniej wyjaśniłem, darmowy SSL technicznie zabezpieczy Cię tak samo jak płatny. Możesz więc z powodzeniem uznać certyfikat Let’s encrypt za zgodny z RODO.
Czy certyfikat Let’s Encrypt ma gwarancję?
Brak gwarancji jest praktycznie jedyną różnica między tanimi komercyjnymi certyfikatami, a tym darmowym rozwiązaniem. Gwarancja komercyjnych certyfikatów polega na tym, że jak ktoś złamie szyfrowanie połączenia, wystawca wypłaci Ci odszkodowanie np. 10 000 dolarów. Nigdy się jeszcze nie spotkałem z tym, aby doszło do takiej sytuacji.
Ile kosztuje certyfikat Let’s encrypt?
Z założenia certyfikat Let’s encrypt jest darmowy, ale zgodnie z licencją, to firma hostingowa ma prawo pobrać dodatkową opłatę za udostępnienie tej usługi. Jakkolwiek wydaje się to dziwne z punktu widzenia klienta, to spotkaliśmy się z opłatą 30 zł netto rocznie za udostępnienie darmowego certyfikatu. My zaś nie pobieramy żadnych opłat za korzystanie z Let’s encrypt i zachęcamy do stosowania tego rozwiązania.
Jakie ryzyko niesie za sobą darmowy certyfikat SSL?
Mogłoby się wydawać, że skoro są darmowe certyfikaty, to płatne rozwiązania tracą sens. Byłaby to piękna wizja, ale, poza gwarancją, płatne certyfikaty mają jeszcze jedną wielką zaletę. Jest nią stabilność. Let’s Encrypt jest dziś wystawiany na 90 dni (stan na październik 2026), a płatny najwyżej na 200 dni, bo od 15 marca 2026 taki limit obowiązuje wszystkie publiczne certyfikaty TLS. Do marca 2029 roku spadnie on do 47 dni. Od 10 lutego 2027 roku domyślny profil Let’s Encrypt wyda certyfikaty na 64 dni, a do 2028 roku ważność spadnie do 45 dni. Wszystkie hostingi, z jakimi się spotkałem, oferowały automatyczne odnawianie certyfikatu przed jego wygaśnięciem i nie trzeba się tym przejmować. Taka jest teoria. Praktyka jednak jest mniej przyjemna. Tylko w ciągu ostatnich 6 miesięcy zdarzyło się trzem naszym klientom unieruchomienie witryny, bo certyfikat SSL nie przedłużył się automatycznie. Było to u różnych dostawców i z różnych powodów. Raz to był błąd po stronie Let’s Encrypt (tak twierdził hostingodawca), a w pozostałych dwóch błąd techniczny hostingodawcy. Zdarzyło się to nawet jednemu z liderów rynku hostingu w Polsce. Jest to jedyne poważne ryzyko z jakim należy się liczyć korzystając z tego darmowego rozwiązania.
Czy odradzam korzystanie z darmowych certyfikatów?
Uważam darmowe certyfikaty za rozwiązanie, które pchnęło do przodu rozwój bezpieczeństwa w Internecie. Witryna, na której czytasz ten artykuł, jest zabezpieczona bezpłatnym certyfikatem Google Trust Services wydawanym przez Cloudflare (stan na październik 2026). Wiele witryn naszych, jak i naszych klientów, wykorzystuje to rozwiązanie. Są jednak zastosowania, gdzie odradzam użycie Let’s encrypt. Jeśli Twoja witryna generuje dochód ze sprzedaży usług, a problem z jej działanie może narazić Cię na straty finansowe, zainwestuj w komercyjny SSL. Są to bardzo małe koszty, a zyskasz dzięki temu pewność, że nagle nie zostaniesz z komunikatem o niebezpiecznym połączeniu i brakiem dostępu do witryny. Jest to aktualnie jedyny wyjątek, jaki stosujemy we współpracy z klientami. Do prostych stron firmowych lub blogów nawet nie oferujemy płatnych certyfikatów, bo nie ma to uzasadnienia biznesowego.
FAQ
Czy darmowy certyfikat SSL jest tak samo bezpieczny jak płatny?
Tak. Let’s Encrypt szyfruje połączenie tak samo jak najpopularniejsze, najtańsze certyfikaty komercyjne. Typy certyfikatów (DV, OV, EV) różnią się sposobem weryfikacji właściciela, nie siłą szyfrowania.
Czy darmowy certyfikat SSL jest zgodny z RODO?
RODO nie definiuje kwestii certyfikatu SSL, wymaga jedynie odpowiedniego zabezpieczenia danych osobowych i sposobu ich transmisji. Darmowy SSL technicznie zabezpiecza tak samo jak płatny, więc możesz uznać Let’s Encrypt za zgodny z RODO.
Czy certyfikat Let’s Encrypt ma gwarancję?
Nie i to praktycznie jedyna różnica względem tanich certyfikatów komercyjnych. Gwarancja komercyjna oznacza odszkodowanie od wystawcy, np. 10 000 dolarów, gdy ktoś złamie szyfrowanie połączenia.
Ile kosztuje certyfikat Let’s Encrypt?
Certyfikat jest z założenia darmowy, ale licencja pozwala firmie hostingowej pobrać opłatę za udostępnienie tej usługi. Spotyka się np. opłatę 30 zł netto rocznie.
Jakie ryzyko niesie darmowy certyfikat SSL?
Let’s Encrypt jest dziś ważny 90 dni, od 10 lutego 2027 roku 64 dni, a do 2028 roku ważność spadnie do 45 dni (stan na październik 2026). Odnowienie zależy od automatu u hostingodawcy. Gdy automatyczne odnowienie zawiedzie, witryna przestaje działać, co zdarzyło się nawet jednemu z liderów rynku hostingu w Polsce.
Kiedy lepiej wybrać płatny certyfikat SSL?
Gdy witryna generuje dochód ze sprzedaży, a problem z jej działaniem naraża Cię na straty finansowe. Przy prostej stronie firmowej lub blogu płatny certyfikat nie ma uzasadnienia biznesowego.
Podsumowanie
Co musisz wiedzieć o bezpieczeństwie darmowego certyfikatu SSL:
- Darmowy certyfikat SSL Let’s Encrypt możesz uznać za zgodny z RODO, bo RODO nie określa wymagań wobec certyfikatu SSL.
- Gwarancja certyfikatu komercyjnego to odszkodowanie od wystawcy, np. 10 000 dolarów, gdy ktoś złamie szyfrowanie.
- Firma hostingowa może pobierać opłatę za Let’s Encrypt, np. 30 zł netto rocznie, choć sam certyfikat jest darmowy.
- Płatny certyfikat jest dziś ważny najwyżej 200 dni, a Let’s Encrypt 90 dni i od 2027 roku krócej. Do 2029 roku wszystkie certyfikaty zejdą do 47 dni, więc automatyczne odnawianie musi działać bez zarzutu.
Źródła
- [1] Ballot SC-081v3: harmonogram skracania ważności certyfikatów cabforum.org
- [2] Upcoming Features letsencrypt.org
- [3] Decreasing Certificate Lifetimes to 45 Days isrg.org